Nutanix + STIG + SCMA

Nutanix STIG: hoe werkt het en waarom is het interessant?
Security hardening van een IT-infrastructuur is traditioneel een behoorlijk arbeidsintensief proces. Een beheerder moet tientallen of soms honderden instellingen controleren, aanpassen en vervolgens regelmatig opnieuw controleren. En juist dat laatste is belangrijk: een systeem dat vandaag veilig is geconfigureerd, kan door een wijziging morgen alweer van de gewenste security-baseline afwijken.
Nutanix pakt dit anders aan met STIG en Security Configuration Management Automation (SCMA).
Het uitgangspunt is eenvoudig:
Niet alleen een systeem één keer hardenen, maar ervoor zorgen dat het systeem continu aan de gewenste security-baseline blijft voldoen.
Wat is een STIG?
STIG staat voor Security Technical Implementation Guide.
STIG's zijn oorspronkelijk ontwikkeld door de Amerikaanse Defense Information Systems Agency (DISA) en bevatten technische richtlijnen voor het veilig configureren van IT-systemen. Ze worden vooral gebruikt binnen de Amerikaanse overheid en defensie, maar de principes zijn ook buiten die omgeving interessant.
Een STIG beschrijft bijvoorbeeld:
welke services mogen draaien;
welke netwerkpoorten toegestaan zijn;
hoe authenticatie moet worden ingericht;
welke wachtwoordregels gelden;
hoe logging moet worden ingesteld;
hoe gebruikers en privileges moeten worden beheerd;
welke cryptografische instellingen gebruikt moeten worden;
hoe systeemonderdelen moeten worden beschermd tegen aanvallen.
De STIG is daarmee eigenlijk een security-baseline.
Nutanix heeft deze principes vertaald naar de Nutanix softwarestack, waaronder AOS en AHV.
Van handmatig hardenen naar automatiseren
Bij een traditionele infrastructuur ziet security hardening er ongeveer zo uit:
Installatie → checklist → configureren → controleren → rapporteren
Dat lijkt eenvoudig, maar bij honderden servers wordt het snel complex.
Stel dat je 20 instellingen moet controleren op 100 servers. Dan zijn dat al 2.000 controles. Bovendien kan een beheerder later een instelling wijzigen waardoor de oorspronkelijke security-baseline niet meer wordt gehaald.
Nutanix probeert dit probleem op te lossen met SCMA.
De architectuur ziet er conceptueel zo uit:

SCMA staat voor Security Configuration Management Automation.
Het systeem controleert daarbij voortdurend of de configuratie nog overeenkomt met de voorgeschreven security-baseline. Nutanix beschrijft dit als het automatisch detecteren en herstellen van configuratie-afwijkingen, zodat zogenaamde configuration drift wordt beperkt.
Wat gebeurt er bij configuration drift?
Configuration drift ontstaat wanneer een systeem langzaam afwijkt van de oorspronkelijke configuratie.
Bijvoorbeeld:
Een Nutanix-node is volgens de security-baseline geconfigureerd met:
een bepaalde password policy;
bepaalde login restrictions;
bepaalde kernel security settings;
bepaalde logging;
bepaalde services.
Een beheerder verandert vervolgens één van deze instellingen.
Bij een traditioneel systeem blijft die wijziging mogelijk gewoon bestaan totdat iemand een nieuwe security-audit uitvoert.
Bij Nutanix kan SCMA de configuratie opnieuw controleren.
Conceptueel:

Dat is een belangrijk verschil.
STIG is dus niet alleen een document met aanbevelingen. In Nutanix wordt de security-baseline onderdeel van de operationele werking van het platform.
Waar draait die beveiliging?
Het is belangrijk om Nutanix STIG niet te zien als één instelling die simpelweg "aan" of "uit" staat.
De Nutanix-stack bestaat uit verschillende onderdelen:

De Nutanix hardening richt zich met name op de Nutanix infrastructuur zelf.
Dat betekent niet automatisch dat een Windows- of Linux-VM die op AHV draait volledig STIG-compliant is.
Dat onderscheid is belangrijk.
Nutanix geeft zelf aan dat het hardenen van het guest OS en applicaties bovenop de Nutanix infrastructuur buiten de scope van de Nutanix Security Guide valt.
Je kunt het daarom beter zo zien:

De STIG van Nutanix beschermt dus vooral de infrastructuurlaag.
Wat doet SCMA precies?
SCMA is interessant omdat het de STIG-baseline omzet van een statisch document naar een machine-readable security policy.
In plaats van:
"Controleer handmatig of instelling X correct staat."
kan het platform zelf controleren:
"Voldoet instelling X aan de voorgeschreven waarde?"
Wanneer dat niet zo is, kan Nutanix de betreffende configuratie herstellen.
Dit levert drie belangrijke voordelen op.
1. Minder handwerk
Beheerders hoeven niet iedere instelling handmatig te controleren.
2. Minder configuratiefouten
Een menselijke fout tijdens het hardenen kan ertoe leiden dat een systeem niet meer aan de baseline voldoet. Automatisering verkleint dat risico.
3. Bescherming tegen configuration drift
Misschien wel het belangrijkste voordeel.
Een systeem kan na een wijziging opnieuw worden gecontroleerd en waar nodig worden teruggebracht naar de gewenste configuratie.
STIG in Prism Central
Nutanix heeft de security functionaliteit bovendien geïntegreerd in Prism Central.
Daarmee krijg je centraal inzicht in de securitystatus van de Nutanix-omgeving.
De Prism Central security dashboard-functionaliteit kan onder andere inzicht geven in:
security hardening;
CVE's en kwetsbaarheden;
STIG-compliance;
security policies;
de status van verschillende clusters.
Nutanix introduceerde hiervoor een Platform Security Dashboard waarmee beheerders de security posture van de infrastructuur centraal kunnen bekijken.
Dat is vooral interessant wanneer je meerdere Nutanix-clusters beheert.
In plaats van:
Cluster 1 → controleren
Cluster 2 → controleren
Cluster 3 → controleren
Cluster 4 → controleren
kun je vanuit een centrale managementlaag kijken naar:

Security Profiles
Nutanix heeft de security configuratie inmiddels verder vereenvoudigd met Security Profiles.
Nutanix kent drie verschillende profielen:
Standard
De standaardconfiguratie waarbij security en performance met elkaar worden gebalanceerd.
Elevated
Een strenger securityniveau waarbij bijvoorbeeld aanvullende kernel- en processor-mitigaties en sterkere password policies worden geactiveerd.
Strict
Voor omgevingen waarin security en compliance belangrijker zijn dan maximale performance. Hierbij worden bijvoorbeeld strengere file-integrity controles en aanvullende hardeningmaatregelen gebruikt.
Het interessante hiervan is dat je niet voor iedere security-instelling afzonderlijk hoeft te bepalen wat je moet configureren.
Je kiest een security posture en Nutanix configureert een groot deel van de onderliggende instellingen.
Wat betekent dit voor een beheerder?
Voor een Nutanix-beheerder verandert STIG de manier waarop je naar security kijkt.
Traditioneel:
"Ik moet mijn cluster hardenen."
Met Nutanix wordt dat meer:
"Ik kies mijn gewenste security-baseline en Nutanix helpt ervoor te zorgen dat mijn cluster daaraan blijft voldoen."
Dat is een fundamenteel verschil.
Security wordt daarmee minder een eenmalig project en meer een continu proces.
STIG is geen complete security-oplossing
Het is belangrijk om daar geen verkeerde conclusie uit te trekken.
Een Nutanix cluster met STIG is niet automatisch volledig veilig.
STIG richt zich op specifieke technische security controls.
Je moet daarnaast bijvoorbeeld nog kijken naar:
identity & access management;
netwerksegmentatie;
microsegmentatie;
logging en SIEM;
vulnerability management;
backup en recovery;
ransomware protection;
encryptie;
VM hardening;
applicatiebeveiliging;
patchmanagement;
fysieke beveiliging.
Nutanix biedt hiervoor aanvullende security functionaliteit, waaronder encryptie, Flow networking, Data Lens en andere securitymogelijkheden.
Waarom is Nutanix STIG interessant voor Nederlandse organisaties?
Hoewel STIG uit de Amerikaanse defensiewereld komt, is het concept ook interessant voor organisaties die met strenge security- en compliance-eisen te maken hebben.
Denk bijvoorbeeld aan:
overheid;
zorg;
financiële instellingen;
kritieke infrastructuur;
managed service providers;
organisaties met hoge compliance eisen.
De belangrijkste gedachte is namelijk universeel:
Maak de veilige configuratie reproduceerbaar en controleer automatisch of die configuratie behouden blijft.
Dat sluit ook goed aan bij moderne securityprincipes zoals Zero Trust, least privilege en continuous compliance.
Nutanix STIG versus traditionele hardening
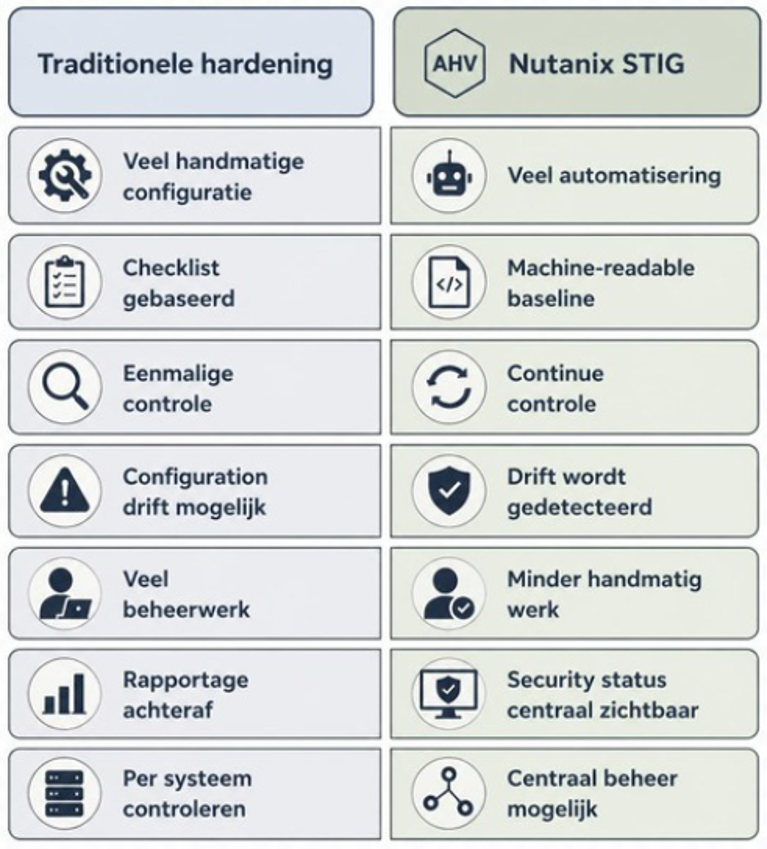
Conclusie
Nutanix STIG is uiteindelijk meer dan een lijst met security-instellingen.
De kracht zit juist in de combinatie van:
STIG + SCMA + Prism Central + automatisering
Daarmee wordt security hardening onderdeel van het Nutanix-platform zelf.
De belangrijkste stap is de overgang van:
"We hebben het systeem ooit veilig geconfigureerd."
naar:
"Het systeem wordt continu gecontroleerd en waar nodig teruggebracht naar de gewenste security-baseline."
Voor organisaties die veel waarde hechten aan security, compliance en operational efficiency is dat een belangrijk voordeel van de Nutanix-aanpak. Nutanix positioneert dit dan ook als "secure by design", waarbij de security-baseline zoveel mogelijk onderdeel is van het platform in plaats van een apart handmatig proces.
Interessant detail: Nutanix breidt dit STIG-concept inmiddels ook verder uit. In recente ontwikkelingen rond Nutanix Kubernetes Platform (NKP) wordt STIG-validatie bijvoorbeeld ook naar de Kubernetes-laag gebracht.

Comments